Mohon tunggu, konten utama Anda akan muncul dalam 5 detik...
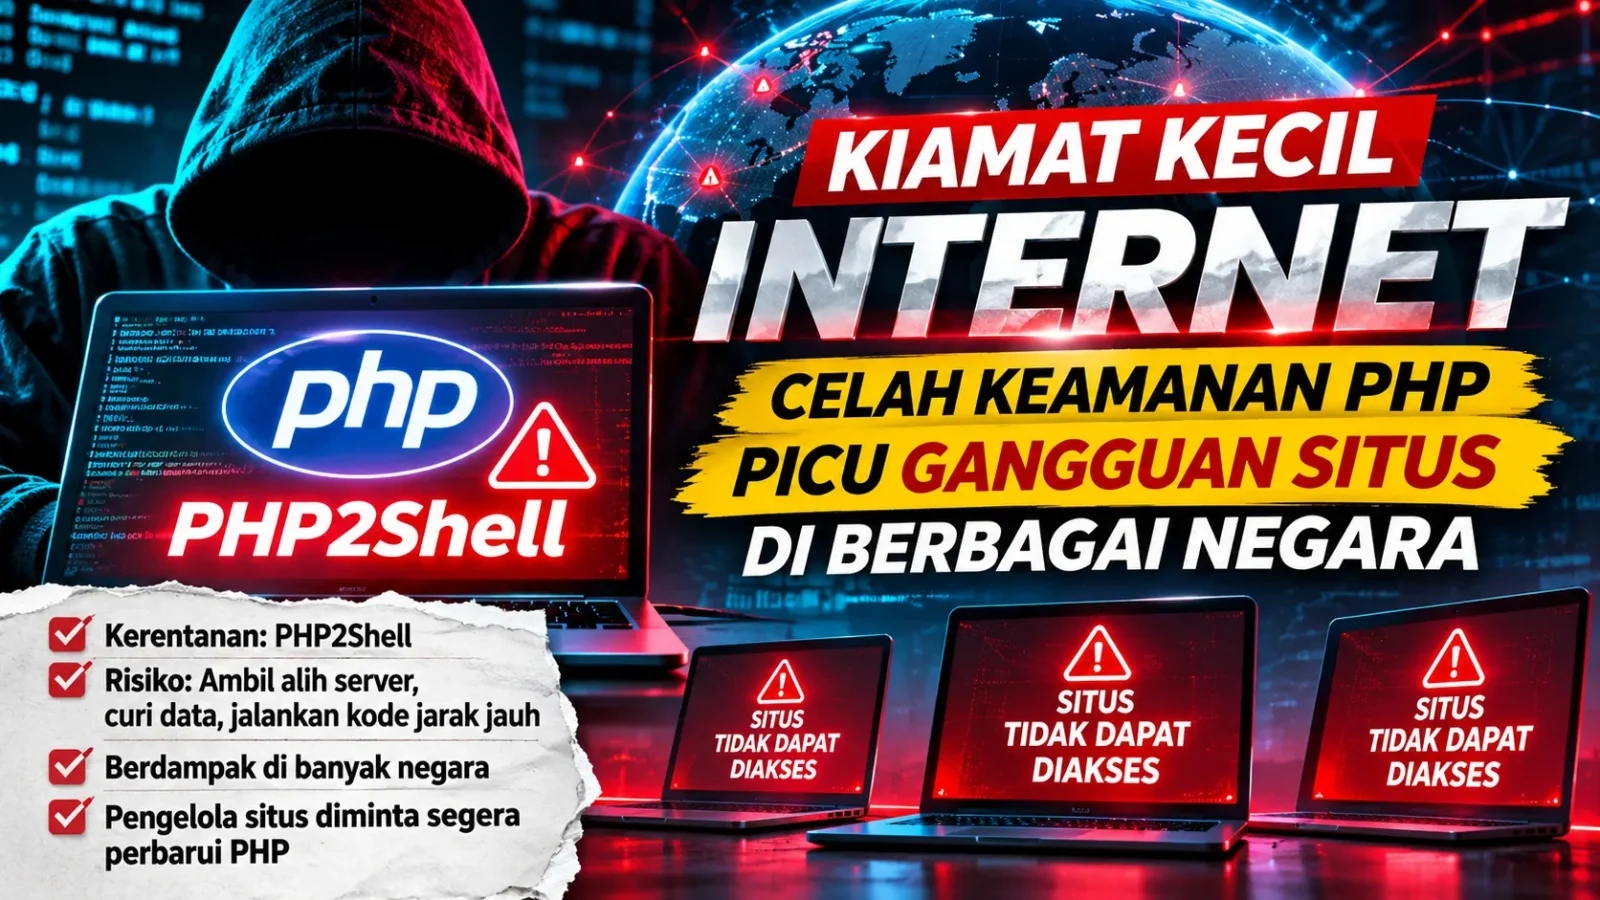
JAKARTA – Dunia internet sempat menghadapi gangguan besar pada 22 Oktober 2026. Sejumlah situs pemerintah dan layanan digital di berbagai negara dilaporkan tidak dapat diakses. Wikipedia juga mengalami gangguan, sementara puluhan layanan pemerintah Inggris terpaksa dinonaktifkan sementara sebagai langkah pencegahan.
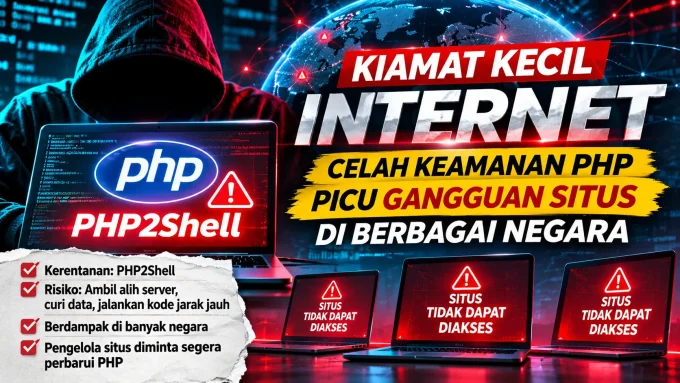
Gangguan tersebut bukan disebabkan oleh serangan siber konvensional. Pemicu utamanya adalah ditemukannya celah keamanan kritis pada PHP, bahasa pemrograman yang menjadi fondasi bagi jutaan situs web di seluruh dunia.
Kerentanan ini dikenal dengan sebutan PHP2Shell. Masalah tersebut membuat penyerang berpotensi menjalankan kode berbahaya dari jarak jauh tanpa harus melalui proses autentikasi atau memasukkan kata sandi.
Peristiwa ini menjadi pengingat bahwa gangguan pada satu komponen penting infrastruktur internet dapat berdampak luas terhadap layanan digital yang digunakan masyarakat setiap hari.
PHP, Fondasi yang Menggerakkan Banyak Situs Internet
PHP merupakan bahasa pemrograman yang bekerja di sisi server. Teknologi ini bertugas memproses permintaan pengguna, mengambil informasi dari basis data, kemudian menyajikannya dalam bentuk halaman web yang dapat dibaca.
Sejak dikembangkan pada era 1990-an, PHP telah menjadi bagian penting dari ekosistem internet. Banyak platform populer mengandalkan teknologi ini, termasuk WordPress, Wikipedia, Drupal, berbagai toko online, hingga portal milik lembaga pemerintahan.
Menurut perusahaan keamanan siber Wiz, PHP digunakan oleh sekitar 70 persen situs dan aplikasi web di dunia.
Besarnya penggunaan PHP membuat setiap masalah keamanan pada bahasa pemrograman tersebut berpotensi menimbulkan konsekuensi yang luas. Ketika kelemahan ditemukan pada komponen inti, dampaknya tidak hanya terbatas pada satu situs atau satu penyedia layanan.
PHP sendiri dikelola oleh PHP Foundation, organisasi nirlaba yang didukung individu dan perusahaan yang memiliki kepentingan terhadap keberlangsungan teknologi tersebut.
Dua Kerentanan Kritis Ditemukan pada PHP
Pada 22 Oktober 2026, PHP Foundation merilis pembaruan keamanan darurat untuk mengatasi dua kerentanan kritis, yakni CVE-2026-109618 dan CVE-2026-109619.
Kedua kerentanan tersebut mendapatkan skor keparahan 9,2 dari skala 10. Tingkat risiko ini menunjukkan bahwa masalah tersebut berpotensi menimbulkan dampak serius apabila berhasil dimanfaatkan oleh pihak yang tidak bertanggung jawab.
Kerentanan pertama, CVE-2026-109618, berkaitan dengan kondisi ketika PHP mengalami kehabisan memori saat memproses permintaan pengguna. Dalam situasi tertentu, terdapat data yang seharusnya sudah dibersihkan, tetapi masih tertinggal di memori.
Kondisi tersebut dapat dimanfaatkan penyerang untuk memanipulasi proses yang berjalan pada server dan menjalankan kode berbahaya dari jarak jauh.
Sementara itu, CVE-2026-109619 berkaitan dengan kesalahan pengelolaan memori yang dikenal sebagai use-after-free. Masalah ini terjadi ketika program masih mencoba mengakses bagian memori yang sebenarnya telah dilepaskan.
Jika kedua kerentanan tersebut berhasil dieksploitasi, penyerang berpotensi mengambil alih server, mencuri informasi sensitif, termasuk kata sandi dan data pengguna, serta memperluas akses ke jaringan internal organisasi.
Celah yang Sudah Dikenal Selama Puluhan Tahun
Hal yang membuat kasus PHP2Shell semakin mengejutkan adalah fakta bahwa kelemahan tersebut bukan sepenuhnya masalah baru.
Menurut laporan Tirto, peneliti keamanan Stefan Esser telah memperingatkan adanya cacat kritis pada PHP sejak Juli 2004. Namun, peringatan tersebut tidak menghasilkan penyelesaian menyeluruh.
Pada 2020, peneliti lain kembali menemukan masalah yang berkaitan. Perbaikan yang dilakukan saat itu dinilai belum sepenuhnya mengatasi persoalan. Kerentanan serupa kembali ditemukan pada 2024.
Selama bertahun-tahun, celah tersebut dianggap sulit dimanfaatkan dalam serangan nyata. Eksploitasi membutuhkan proses teknis yang rumit, waktu panjang, dan tingkat keberhasilan yang tidak pasti.
Dengan kata lain, kelemahan itu memang ada, tetapi biaya dan kesulitan untuk mengubahnya menjadi serangan yang efektif dianggap terlalu tinggi.
Situasi tersebut berubah ketika kecerdasan buatan mulai digunakan untuk membantu penelitian keamanan perangkat lunak.
Kecerdasan Buatan Mempercepat Penemuan Eksploitasi
Pada 30 Juli 2026, peneliti dari perusahaan keamanan siber Calif bekerja sama dengan inisiatif Patch the Planet milik OpenAI untuk menganalisis kode PHP menggunakan model kecerdasan buatan.
Hasilnya muncul dengan cepat. Hanya dalam waktu sekitar dua hari, tepatnya 1 Agustus 2026, AI berhasil membantu menemukan metode untuk mengeksploitasi kerentanan PHP tersebut.
Pada bulan yang sama, perusahaan keamanan siber Wiz juga menemukan metode eksploitasi secara independen.
Dalam proses penelitiannya, Wiz menggunakan sejumlah perangkat dan model AI, termasuk Google Gemini 4 Argon, Wiz Atlas, serta GPT-5.6 Sol dari OpenAI.
Para peneliti Wiz menilai bahwa kemampuan model AI modern dapat memangkas waktu penelitian keamanan secara signifikan. Pekerjaan yang sebelumnya membutuhkan waktu berbulan-bulan dan melibatkan tim ahli kini dapat diselesaikan jauh lebih cepat dengan dukungan teknologi tersebut.
Temuan ini memperlihatkan perubahan besar dalam dunia keamanan siber. AI tidak hanya membantu menemukan kelemahan perangkat lunak, tetapi juga dapat mempercepat proses pengembangan metode untuk menguji dan mengeksploitasi kelemahan tersebut.
Ribuan hingga Jutaan Percobaan Eksploitasi Terdeteksi
Situasi semakin rumit ketika rencana pengumuman dan perilisan tambalan keamanan PHP Foundation diketahui lebih awal oleh pihak luar.
Informasi tersebut dilaporkan bocor di sebuah forum peretas. Akibatnya, berbagai percobaan eksploitasi mulai bermunculan sebelum pengumuman resmi dilakukan.
CEO Cloudflare, Matthew Prince, memantau aktivitas serangan yang masuk melalui sistem perusahaan secara langsung.
Cloudflare mencatat ribuan percobaan eksploitasi dalam 10 jam sebelum pengumuman resmi. Setelah informasi tersebut diumumkan, jumlahnya meningkat menjadi puluhan ribu hanya dalam 45 menit.
Dalam dua jam berikutnya, jumlah percobaan mencapai ratusan ribu dan kemudian meningkat hingga jutaan.
Amazon juga mengungkap bahwa jaringan jebakan atau honeypot yang mereka kelola telah menjadi sasaran percobaan serangan PHP2Shell empat hari sebelum tambalan keamanan dirilis. Identitas pelaku di balik aktivitas tersebut belum diketahui.
Lonjakan aktivitas ini menunjukkan betapa cepat informasi mengenai kerentanan kritis dapat dimanfaatkan oleh pihak yang ingin menyerang sistem yang belum diperbarui.
Pemerintah dan Perusahaan Teknologi Mengambil Langkah Darurat
Sejumlah negara mulai meningkatkan kewaspadaan setelah ancaman PHP2Shell terungkap.
Perdana Menteri Jepang, Sanae Takaichi, meminta seluruh organisasi segera memeriksa keamanan situs dan memasang pembaruan yang telah disediakan.
Korea Selatan juga mengaktifkan langkah respons darurat dan meningkatkan status kewaspadaan keamanan siber di sektor swasta.
Di Jepang, operator telekomunikasi SoftBank bahkan untuk sementara menangguhkan sistem peringatan bencana, termasuk pemberitahuan gempa bumi dan tsunami, guna melakukan pemasangan tambalan keamanan.
Sementara itu, Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) mendesak organisasi untuk segera memperbarui PHP ke versi yang telah diperbaiki, yaitu:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Peringatan keamanan serupa juga diterbitkan oleh Australia, Inggris, Belanda, Kanada, dan Selandia Baru.
Di Indonesia, Badan Siber dan Sandi Negara (BSSN) turut mengingatkan pemilik serta pengelola situs web agar segera melakukan langkah pengamanan. Kementerian Komunikasi dan Digital juga meminta pengelola sistem memprioritaskan pembaruan PHP yang terdampak.
Langkah tersebut diperlukan untuk mengurangi risiko penyusupan melalui server yang masih menggunakan versi rentan.
Di Balik Keamanan Internet, Ada Peran Pengembang yang Tidak Terlihat
Di tengah situasi tersebut, muncul kisah Ondřej Surý, seorang pengembang yang memiliki peran penting dalam pemeliharaan ekosistem PHP.
Selama lebih dari 20 tahun, Surý memelihara paket perangkat lunak PHP untuk sistem operasi Linux Debian dan Ubuntu. Kedua sistem tersebut banyak digunakan sebagai fondasi server web di seluruh dunia.
Pekerjaan pemeliharaan tersebut bukan pekerjaan utamanya dan tidak memberikan bayaran yang sebanding dengan besarnya tanggung jawab yang diemban.
Ketika krisis PHP2Shell terjadi, Surý bekerja tanpa henti untuk memastikan tambalan keamanan dapat dikemas dan dipasang dengan mudah oleh para pengelola sistem.
Kisah ini memperlihatkan sisi lain dari infrastruktur internet. Banyak layanan digital yang digunakan miliaran orang ternyata masih bergantung pada kontribusi para pengembang dan pemelihara perangkat lunak yang bekerja dengan sumber daya terbatas, bahkan secara sukarela.
Padahal, kesalahan kecil pada komponen yang mereka rawat dapat berdampak terhadap layanan digital dalam skala global.
Ancaman Belum Sepenuhnya Berakhir
Setelah tambalan keamanan dirilis, belum ada laporan serangan berhasil yang terkonfirmasi pada akhir pekan pertama setelah pengumuman tersebut.
Meski demikian, para ahli keamanan mengingatkan bahwa dampak kerentanan tidak selalu langsung terlihat. Server yang telah disusupi mungkin belum menunjukkan tanda-tanda gangguan, sementara aktivitas penyerang dapat berlangsung tersembunyi selama berminggu-minggu atau bahkan berbulan-bulan.
Bagi pengguna internet biasa, kejadian ini mungkin hanya terasa ketika situs yang hendak dikunjungi tidak dapat diakses sementara waktu.
Namun, bagi pemilik website, pengelola server, perusahaan, dan instansi pemerintah, kasus ini menjadi peringatan serius tentang pentingnya pemeliharaan sistem dan pembaruan keamanan.
Pengelola situs perlu memastikan versi PHP yang digunakan telah diperbarui, memeriksa aktivitas server, serta melakukan pemeriksaan tambahan untuk mengetahui kemungkinan adanya akses tidak sah.
Kasus PHP2Shell menunjukkan bahwa ancaman keamanan internet dapat berkembang jauh lebih cepat daripada kemampuan organisasi untuk meresponsnya. Kecerdasan buatan membuat proses menemukan kelemahan semakin cepat, sementara keterlambatan memperbarui sistem dapat membuka peluang bagi penyerang.
Peristiwa ini bukan berarti internet dunia benar-benar berakhir. Namun, apa yang terjadi menjadi gambaran nyata bahwa stabilitas dunia digital sangat bergantung pada keamanan teknologi yang bekerja di balik layar.
Sumber: Tirto.id – Kiamat Kecil di Belahan Dunia Maya Internet, ditulis Yoga Cholandha, diterbitkan 2 November 2026.